

Jak zabezpieczyć sieć firmową: cztery podstawy
Zabezpieczenie sieci firmowej nie sprowadza się do jednego zakupu. Składają się na nie cztery rzeczy zrobione w odpowiedniej kolejności: wiedza o tym, co jest w sieci, podział na segmenty, porządek w dostępach administracyjnych i aktualizacje urządzeń. Trzy z nich wymagają potem stałego nadzoru.
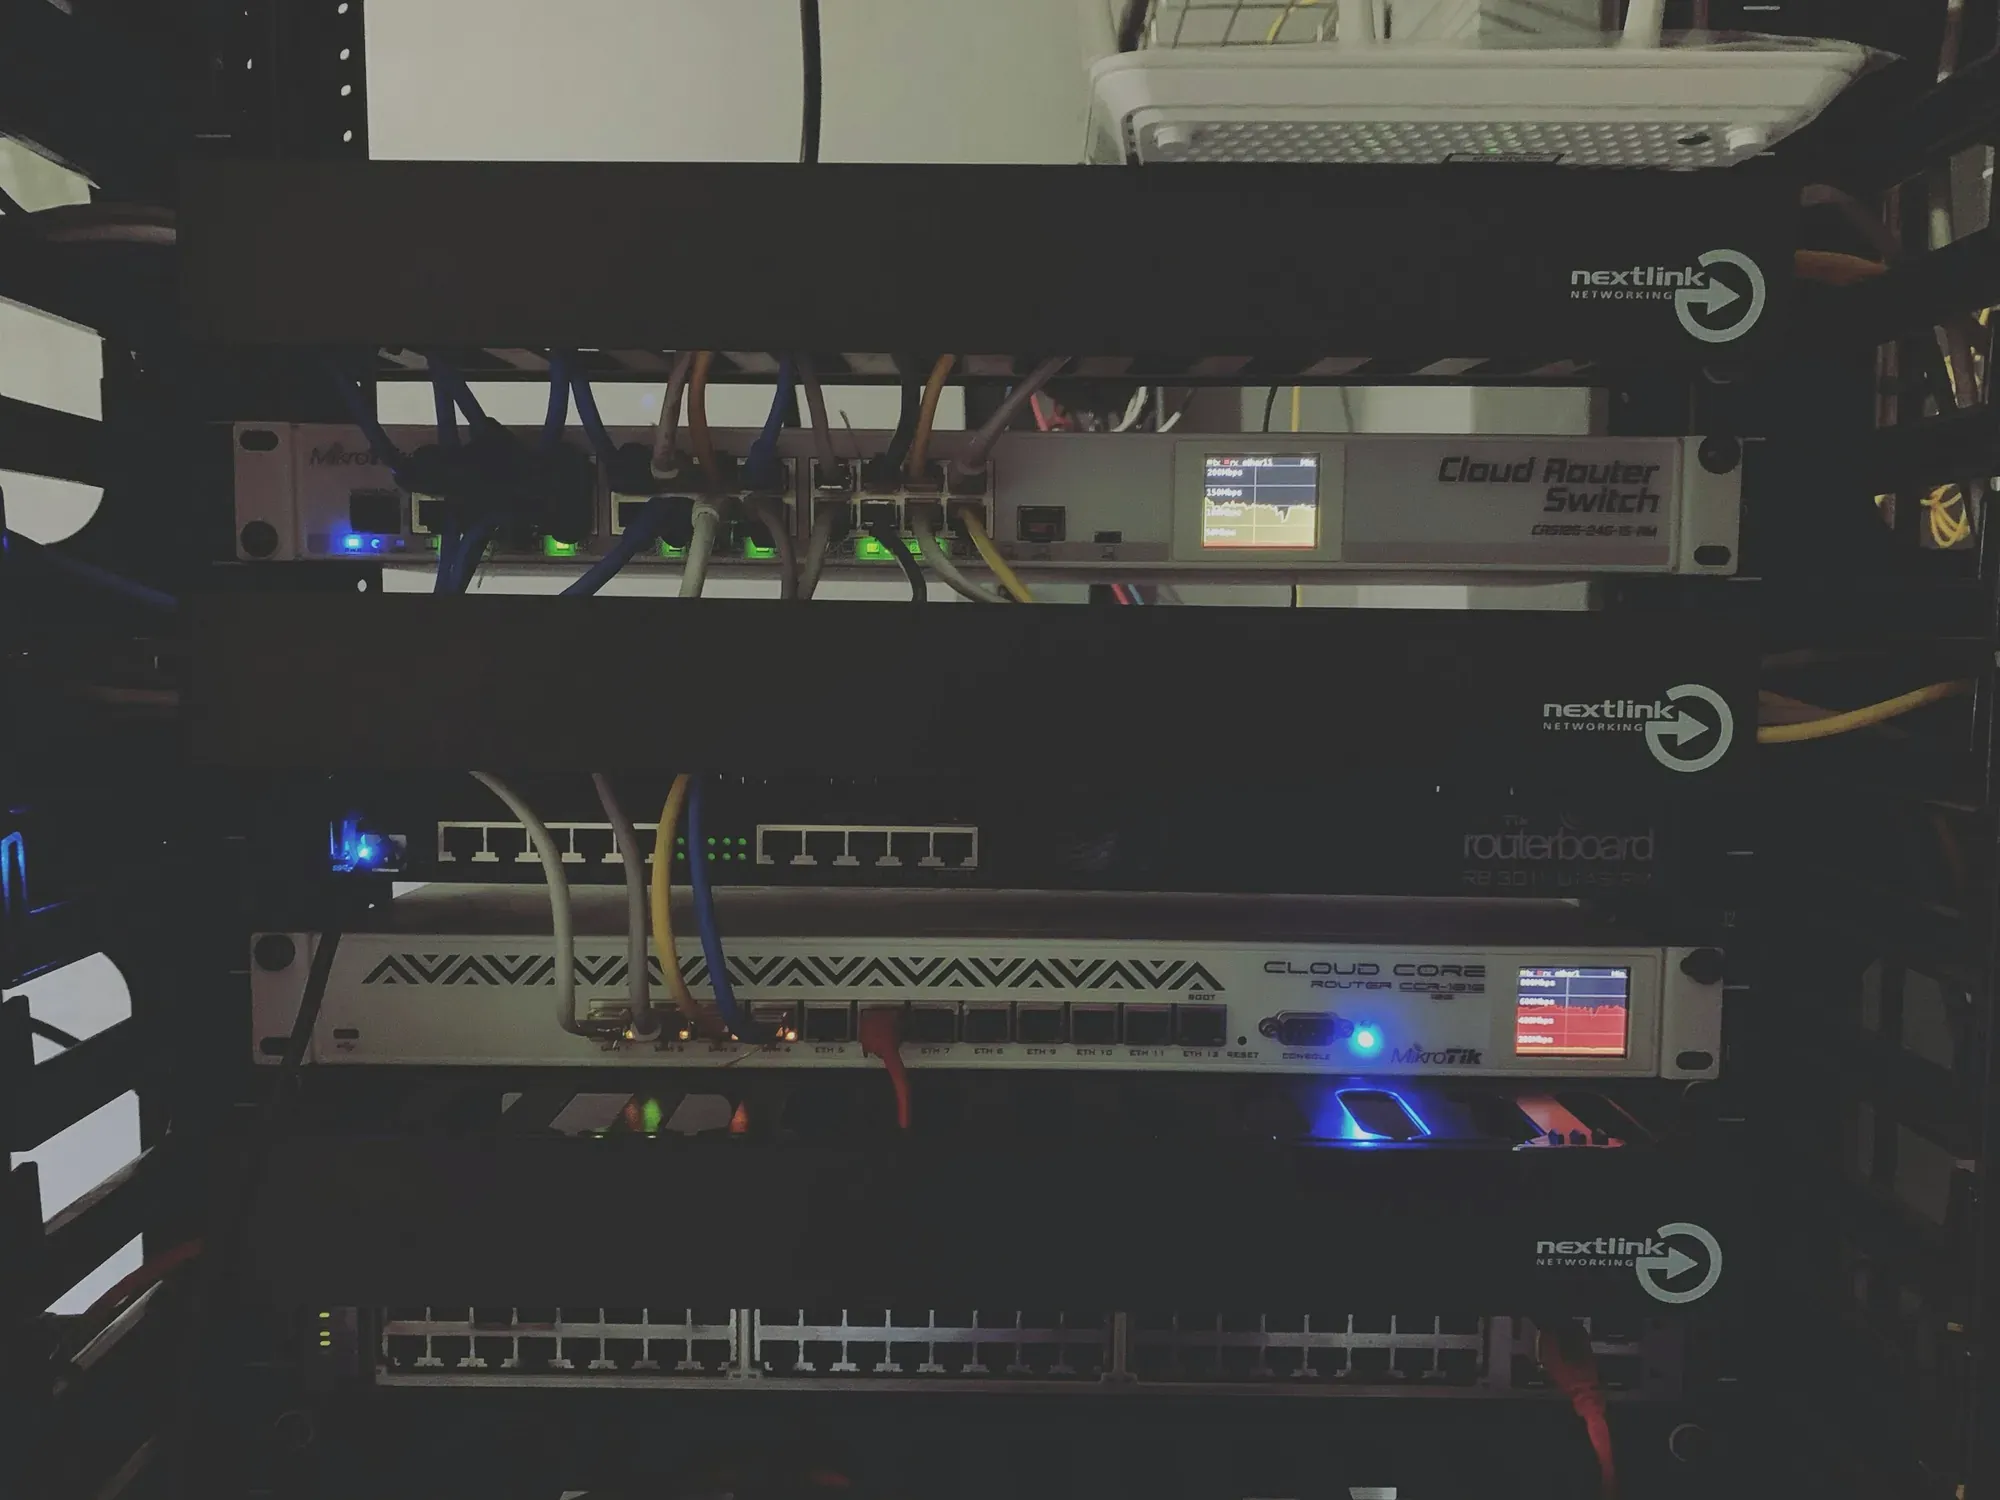
Przy przeglądzie sieci w małej firmie najczęściej okazuje się, że wszystko pracuje w jednej płaskiej sieci: komputery księgowości, serwer plików, kamery, drukarki i telefony gości. Do tego hasła do przełączników zna tylko poprzedni wykonawca, a oprogramowanie urządzeń pochodzi z dnia montażu.
Dlaczego bezpieczeństwo firmy zaczyna się od sieci
Rozmowa o bezpieczeństwie w firmie zaczyna się zwykle od komputerów: antywirusa, haseł i kopii zapasowych. To słuszny początek, ale pomija warstwę, w której te komputery ze sobą rozmawiają.
Sieć przesądza o czymś, czego ochrona pojedynczej stacji nie obejmuje: jak daleko sięga skutek jednego incydentu. Zainfekowany laptop w sieci, w której wszystko widzi wszystko, ma dostęp do serwera plików, kamer, drukarek i komputera księgowości. Ten sam laptop w sieci podzielonej widzi ułamek tego. Brytyjskie NCSC w wytycznych o ograniczaniu ruchu atakującego wewnątrz sieci wymienia właśnie podział sieci, osobne konta administracyjne i aktualizacje urządzeń.
Dlatego zaczynamy od czterech podstaw opisanych niżej. Każda z nich to jednorazowa praca o trwałym efekcie, ale trzy z czterech wymagają potem regularnego doglądania. Zaznaczamy to przy każdej osobno, bo ta część rozmowy jest pomijana najczęściej.
Podstawa 1: spis urządzeń w sieci firmowej
Nie da się zabezpieczyć czegoś, czego się nie zna. Brzmi to banalnie do chwili, w której ktoś sporządzi listę i okaże się, że w sieci pracuje sprzęt, o którym nikt nie pamiętał: stara drukarka z własnym serwerem, rejestrator poprzedniego monitoringu albo urządzenie zostawione przez byłego dostawcę.
Minimalna lista powinna obejmować to, co jest podłączone przewodowo i bezprzewodowo, do czego służy i kto za to odpowiada, czy da się tym zarządzać i czy ktoś ma do tego dostęp, a także czy urządzenie nadal otrzymuje aktualizacje od producenta.
Ten ostatni punkt bywa nieprzyjemny. Sprzęt, który przestał być wspierany, nie dostanie już poprawek błędów bezpieczeństwa, mimo że działa i nikomu nie przeszkadza. Amerykańska agencja CISA w zestawieniu złych praktyk (przygotowanym dla infrastruktury krytycznej, ale trafnym także dla małej firmy) wymienia używanie oprogramowania bez wsparcia producenta jako praktykę, która wyraźnie podnosi ryzyko.
Czy wymaga nadzoru: tak, ponieważ lista pozostaje aktualna dokładnie do następnego zakupu.
Podstawa 2: segmentacja sieci i VLAN-y
Segmentacja polega na rozdzieleniu sieci na osobne części i opisaniu, co wolno między nimi. Realizuje się ją zwykle przez VLAN-y, czyli logiczne sieci wydzielone na tym samym okablowaniu.
Podział sprawdzający się w większości firm wygląda następująco:
| Segment | Co w nim jest | Czy widzi resztę |
|---|---|---|
| Firmowy | komputery pracowników, serwery, drukarki | tak, w zakresie potrzebnym do pracy |
| Gościnny | urządzenia gości i klientów | nie, wyłącznie internet |
| Urządzenia i kamery | kamery IP, sprzęt IoT, klimatyzacja, sterowniki | nie, poza wskazanym punktem zapisu |
| Zarządzanie | panele urządzeń sieciowych | tylko dla administratorów |
Sensowna kolejność wdrażania prowadzi od wydzielenia sieci gościnnej, przez kamery i urządzenia, aż po resztę. Pierwsze dwa kroki dają największy efekt przy najmniejszym ryzyku zakłócenia pracy.
Podział sieci na strefy opisujemy też w artykule o sieci Wi-Fi w biurze.
Czy wymaga nadzoru: umiarkowanie. Raz wykonany podział działa, ale każde nowe urządzenie trzeba przypisać do właściwego segmentu. Bez tego po dwóch latach połowa sprzętu ląduje w segmencie firmowym, „bo tam działało od razu”.
Podstawa 3: dostępy administracyjne do urządzeń sieciowych
To podstawa pomijana najczęściej, prawdopodobnie dlatego, że nie wymaga żadnego zakupu.
Sprawdźcie, czy umiecie odpowiedzieć na pięć pytań. Kto ma dostęp administracyjny do urządzeń sieciowych? Czy firma ma do nich pełne prawa, czy zależy od konta wykonawcy? Czy hasła domyślne zostały zmienione? Czy po zakończeniu współpracy z kimkolwiek dostępy zostały odebrane? Gdzie te dane są zapisane i kto poza jedną osobą ma do nich dostęp?
Sieć, do której firma nie ma pełnych praw administracyjnych, zależy od jednej osoby lub jednego dostawcy. To ryzyko ujawnia się w najgorszym możliwym momencie: przy awarii albo przy zmianie wykonawcy. Znane i domyślne hasła CISA również wymienia wśród praktyk wyraźnie podnoszących ryzyko.
Jak przeprowadzić to porządnie przy zmianie dostawcy, opisujemy w artykule o zmianie firmy IT i przejęciu administracji.
Czy wymaga nadzoru: tak, ponieważ dostępy rozjeżdżają się przy każdej zmianie kadrowej.
Podstawa 4: aktualizacje oprogramowania urządzeń sieciowych
Oprogramowanie przełączników, punktów dostępowych i bram otrzymuje poprawki, w tym poprawki błędów bezpieczeństwa. Typową sytuacją w małej firmie pozostaje jednak sprzęt pracujący na wersji z dnia montażu, bo nikt nie ustalił, kto ma się tym zajmować.
Aktualizacja urządzenia sieciowego wymaga restartu, a restart oznacza przerwę. Dlatego planuje się ją z wyprzedzeniem: ustalone okno serwisowe poza godzinami pracy, kolejność od urządzeń brzegowych przez szkielet do dostępu, sprawdzenie po każdym etapie, czy wszystko wróciło, oraz zapisany plan powrotu do poprzedniej wersji. Szczegóły opisujemy we wpisie o zarządzaniu aktualizacjami firmware.
Platformy zarządzania siecią pokazują wersje na wszystkich urządzeniach jednocześnie i pozwalają zaplanować aktualizację na wybraną godzinę. To jedna z funkcji, dla których w ogóle opłaca się mieć sprzęt zarządzalny.
Czy wymaga nadzoru: zdecydowanie tak. To jedyna z czterech podstaw, która jest czynnością cykliczną.
Sieć gościnna w firmie i jej izolacja
Sieć gościnna zasługuje na osobny akapit, bo bywa traktowana jako gest wobec klientów.
Ma jedno zadanie: dać dostęp do internetu bez dostępu do czegokolwiek innego. Oznacza to własny segment, brak widoczności zasobów firmowych i najczęściej także izolację urządzeń gości między sobą.
Pierwszy częsty błąd to osobna nazwa sieci i osobne hasło przy zachowaniu tego samego segmentu. Taka „sieć gościnna” jest tylko drugim hasłem do tej samej sieci. Drugi błąd: pracownicy zaczynają korzystać z sieci gościnnej, bo hasło jest krótsze, i po kilku miesiącach staje się ona główną siecią firmy, tyle że pozbawioną zabezpieczeń.
Czego podstawy bezpieczeństwa sieci nie obejmują
Tu łatwo obiecać za dużo, więc wymieniamy to wprost.
- Komputery: segmentacja ogranicza zasięg incydentu, ale nie powstrzyma złośliwego oprogramowania na stacji roboczej. To zadanie ochrony stacji roboczych.
- Konta i poczta: wyłudzenie hasła do poczty firmowej dzieje się poza siecią lokalną. Przeciwdziała mu uwierzytelnianie wieloskładnikowe i porządek w kontach.
- Dane: żaden podział sieci nie odtworzy danych. Do tego służy backup z przetestowanym odtworzeniem.
- Zgodność z przepisami: segmentacja bywa jednym z elementów, na które powołuje się przy RODO czy NIS2, ale sama nie czyni firmy zgodną z przepisami. Ocena zgodności należy do prawnika lub inspektora ochrony danych.
Opisujemy tu wyłącznie warstwę techniczną, ten tekst nie jest poradą prawną.
Jak zabezpieczyć sieć firmową: kolejność, którą polecamy
- Spis tego, co jest w sieci.
- Zmiana haseł domyślnych i uporządkowanie dostępów administracyjnych.
- Wydzielenie sieci gościnnej.
- Wydzielenie kamer i urządzeń.
- Ustalenie, kto i kiedy aktualizuje urządzenia sieciowe.
- Reszta podziału sieci.
Punkty 1 i 2 nie kosztują nic poza czasem, a dają najwięcej. Firma, która wykona choćby te dwa, jest w wyraźnie lepszym położeniu niż przed zmianą.
Kto utrzymuje zabezpieczenia sieci firmowej
Trzy z czterech podstaw wymagają stałego doglądania, więc trzeba ustalić, kto się nimi zajmie.
Możemy przeprowadzić to jednorazowo: przegląd, projekt podziału, wdrożenie, dokumentacja i przekazanie pełnych praw administracyjnych. Zostaje dokument opisujący, co gdzie jest i dlaczego, przydatny również wtedy, gdy firma ma własnego informatyka.
Możemy też objąć środowisko stałą opieką: monitoring stanu urządzeń, aktualizacje w uzgodnionych oknach serwisowych, przypisywanie nowych urządzeń do właściwych segmentów, przegląd dostępów przy zmianach kadrowych i aktualna dokumentacja. Zakres i czasy reakcji zapisujemy w umowie.
Podstawy wdrożone raz i pozostawione bez opieki rozjeżdżają się w tempie zmian w firmie: nowych pracowników, nowych urządzeń i zmian wykonawców.
Warstwa sieciowa stanowi część większej całości: ochrona komputerów, poczty i kont należy do cyberbezpieczeństwa dla firm, a jeśli sieć wymaga najpierw uporządkowania, zaczynamy od budowy i utrzymania sieci firmowych.
Źródła
- National Cyber Security Centre, Preventing lateral movement, https://www.ncsc.gov.uk/guidance/preventing-lateral-movement (dostęp 2.10.2026)
- Cybersecurity and Infrastructure Security Agency, Bad Practices, https://www.cisa.gov/stopransomware/bad-practices (dostęp 2.10.2026)
Stan na 2 października 2026 r.