Modernizacja infrastruktury IT w małej firmie - studium przypadku
Modernizacja infrastruktury IT w małej firmie nie zaczęła się tutaj od wyboru routera. Zaczęła się od ustalenia, na czym właściwie pracuje siedem stanowisk, drukarki i system ERP uruchomiony na zwykłym komputerze biurowym, skoro internet regularnie się rozłączał, Wi-Fi nie było, a nikt nie miał pełnego obrazu sieci. Pokazujemy stan zastany, zakres wykonanych prac i granice projektu bez podawania nazwy klienta oraz bez dopisywania wyników, których nie zmierzyliśmy.
W skrócie: punkt wyjścia, zakres i rezultat
| Obszar | Stan przed pracami | Zakres wykonany przez NexaIT |
|---|---|---|
| Użytkownicy i systemy | 7 stanowisk, drukarki, system ERP na zwykłym komputerze biurowym z jednym dyskiem i jednym zasilaczem | Inwentaryzacja zależności i uporządkowanie warstwy sieciowej |
| Internet | Łącze osiągające według dokumentacji około 1-5 Mb/s i regularnie zrywające połączenie, brak światłowodu w miejscowości | Nowe łącze 5G z urządzeniem zewnętrznym, dobrane po pomiarach na miejscu |
| Okablowanie | Nieopisane przewody, urządzenia na parapecie nad grzejnikiem | Nowe okablowanie strukturalne, zakończenia, opis portów, patch panel i szafa RACK 19 cali |
| Sieć lokalna | Stare urządzenia, część bez aktualizacji producenta, brak centralnego zarządzania i dokumentacji | Brama sieciowa UniFi, zarządzalny przełącznik PoE, czyli z zasilaniem przez przewód sieciowy, oraz centralne zarządzanie |
| Wi-Fi | Brak firmowej sieci bezprzewodowej | 3 punkty dostępowe Wi-Fi 7, czyli urządzenia rozprowadzające sieć bezprzewodową; zasięg w budynku i na placu |
| Separacja ruchu | Wszystkie urządzenia w jednej sieci | VLAN-y, czyli logiczne segmenty dla biura, zarządzania i serwera, monitoringu, IoT oraz gości |
| Zasilanie i warunki pracy | Brak spójnego zabezpieczenia infrastruktury | UPS oraz czujniki temperatury i wilgotności w szafie |
| Monitoring wizyjny | Brak kamer | 6 kamer 4K, lokalny zapis w UniFi Protect na dysku 12 TB |
Zakres opisany w tym studium przypadku dotyczy infrastruktury sieciowej i monitoringu wizyjnego. Serwer dla systemu ERP, kopie zapasowe i stała opieka to kolejny etap, który jeszcze nie został wdrożony, dlatego nie przedstawiamy ich jako wykonanych. Skrócony opis tej realizacji znajdziecie też na stronie modernizacji infrastruktury IT od podstaw.
„Jakoś to działa” jako opis stanu zastanego
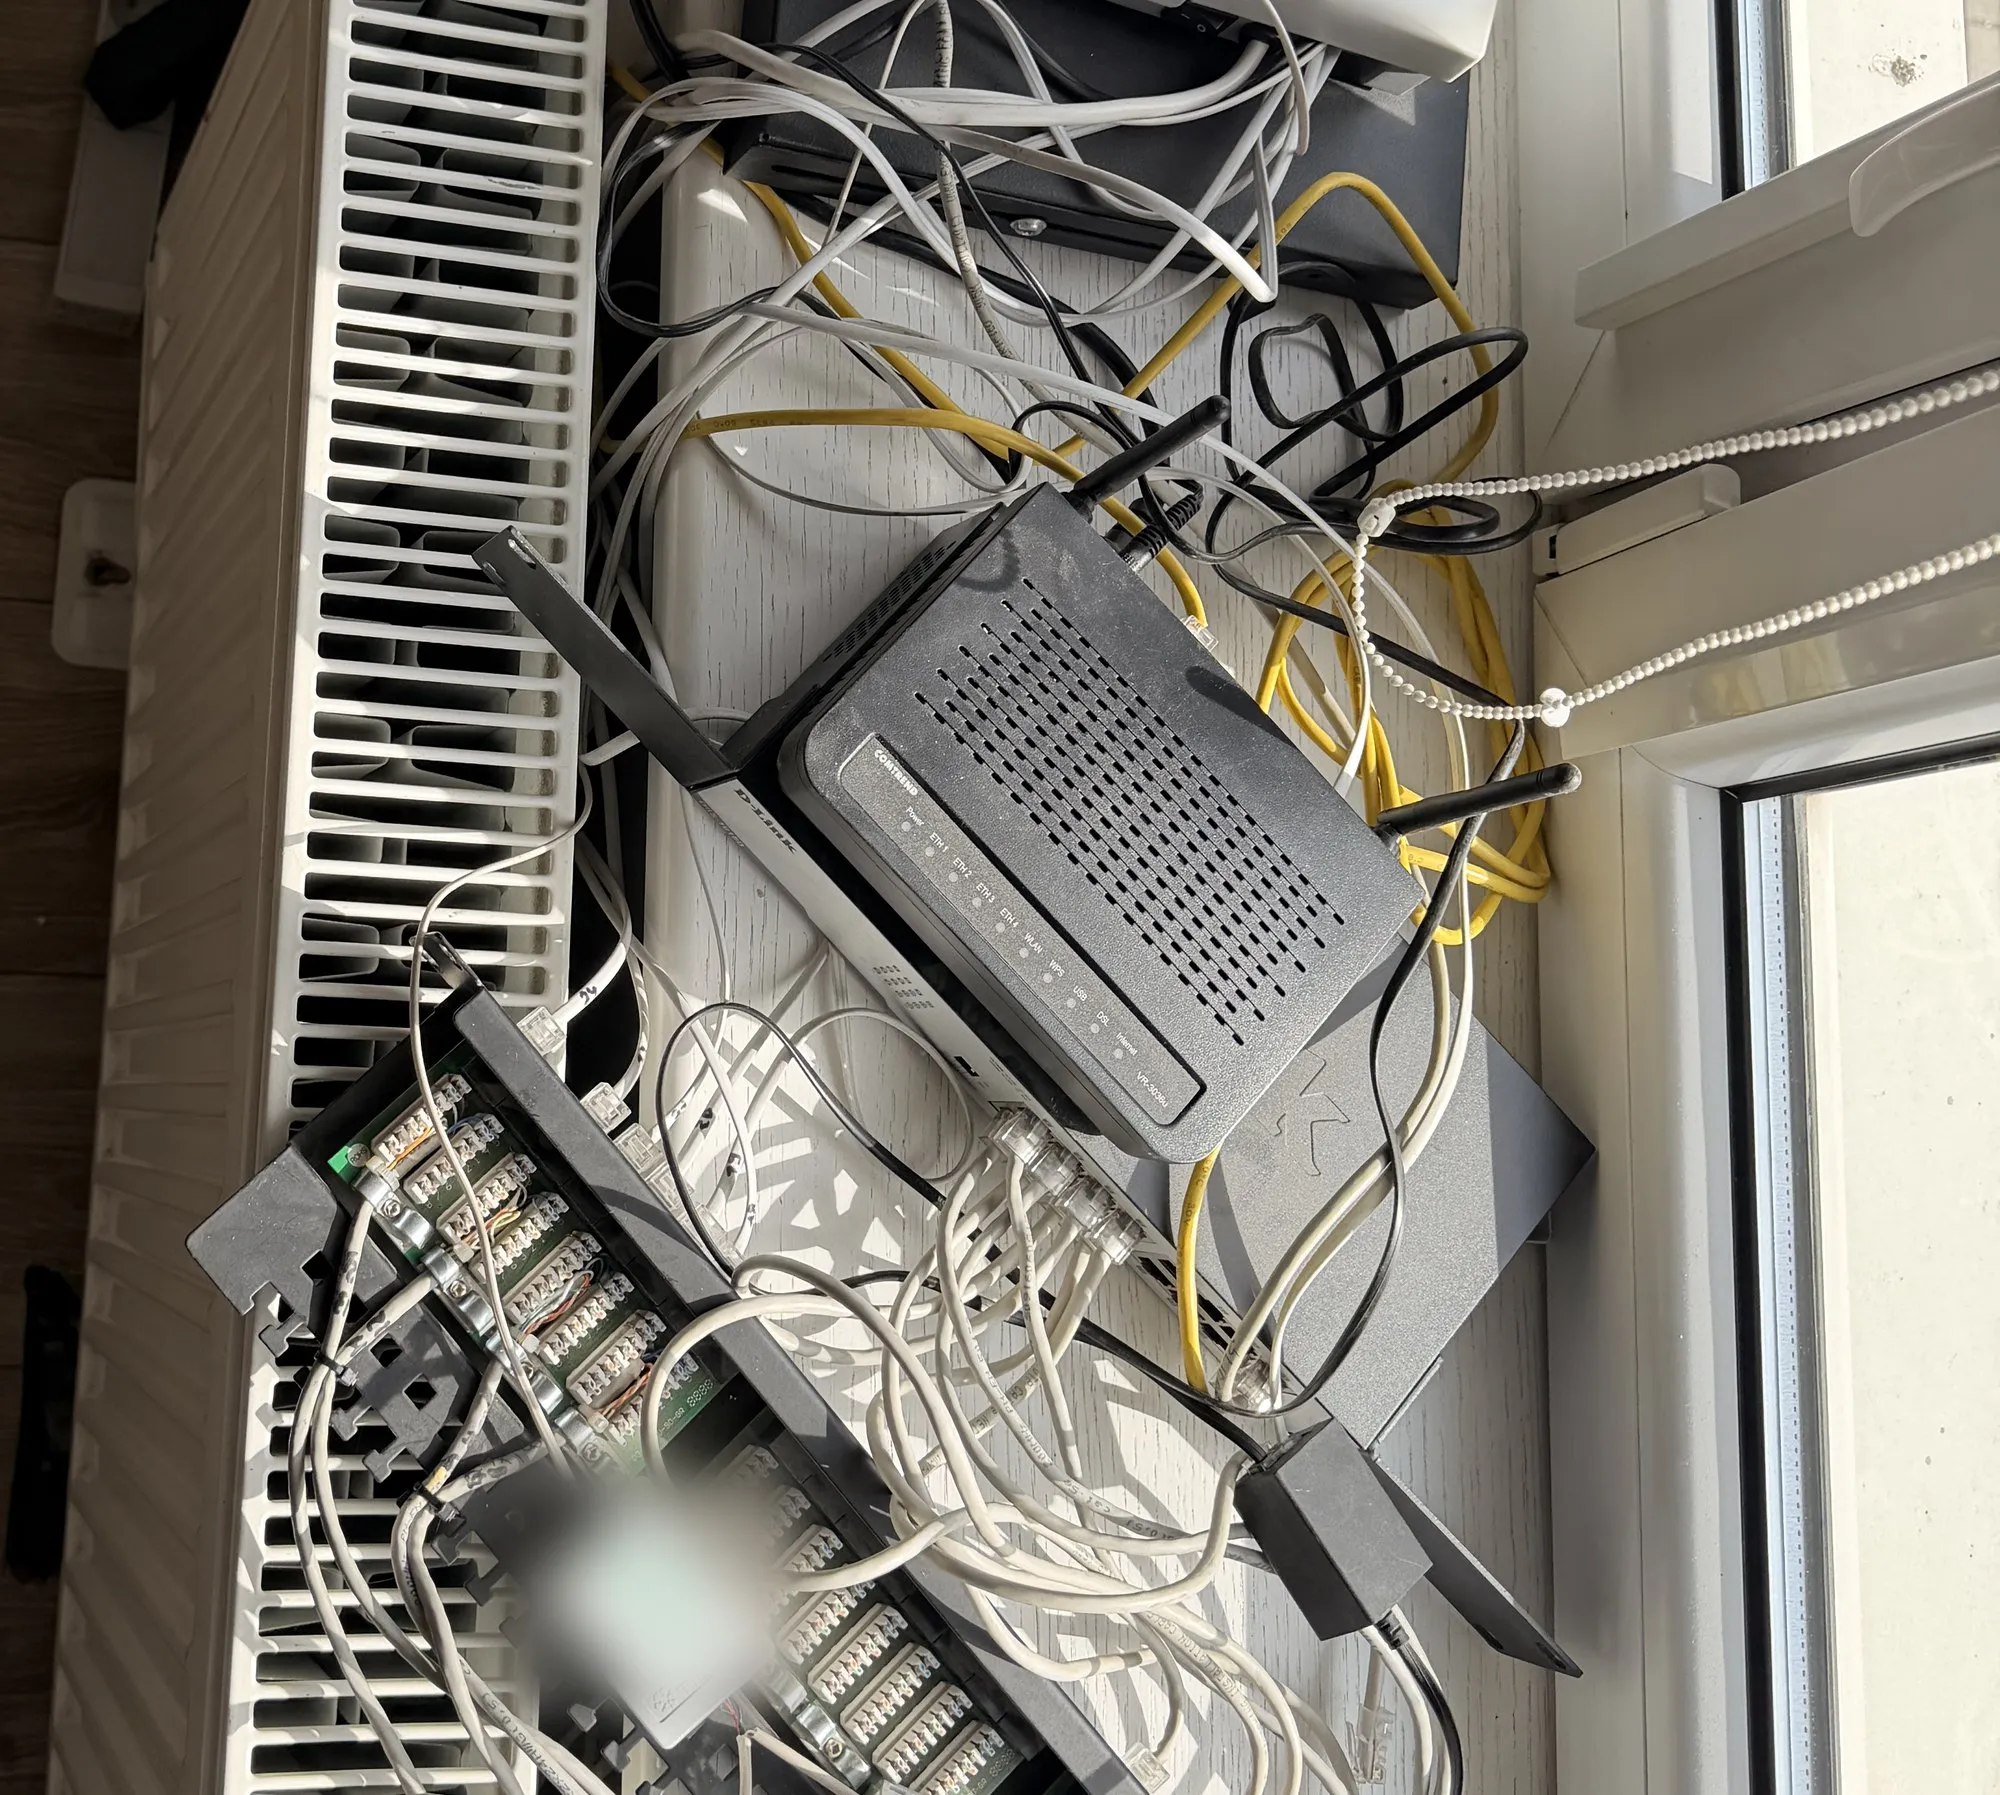
Taki stan wygląda jak skrajny przypadek, ale podobne układy rzadko powstają podczas jednego błędnego wdrożenia. Najczęściej narastają latami. Ktoś dokłada nowy router, ktoś inny przedłuża kabel, kolejne urządzenie trafia tam, gdzie akurat jest wolne gniazdko, a wiedza o połączeniach zostaje wyłącznie w pamięci jednej osoby.
Z zewnątrz widać bałagan. Z perspektywy firmy problem był poważniejszy, bo od tej infrastruktury zależała codzienna praca:
- siedem stanowisk korzystało z internetu i systemu ERP,
- drukarki wymagały stałego dostępu do sieci,
- system ERP działał na zwykłym komputerze biurowym z jednym dyskiem i jednym zasilaczem,
- nie było potwierdzonej, przetestowanej kopii zapasowej,
- łącze było wolne i regularnie się rozłączało, a w miejscowości nie było światłowodu,
- w firmie nie działała spójna sieć Wi-Fi,
- część urządzeń nie dostawała już aktualizacji od producenta,
- nie było monitoringu wizyjnego,
- brakowało centralnego zarządzania, opisów portów i aktualnej dokumentacji.
Samo ułożenie urządzeń na parapecie nad grzejnikiem nie było więc największym ryzykiem. Największym był brak wiedzy, co się stanie po odłączeniu jednego z przewodów i jak szybko da się przywrócić pracę.
Jeżeli podobne objawy występują w Waszej firmie, przyczyn może być kilka. Ich uporządkowanie opisaliśmy w poradniku dlaczego sieć firmowa działa wolno i od czego zacząć diagnozę.
Dlaczego nie zaczęliśmy od wymiany routera
Nowy router nie naprawiłby nieopisanych przewodów, nie stworzyłby punktów logicznych w pomieszczeniach i nie odpowiedziałby na pytanie, gdzie podłączony jest komputer z systemem ERP. Nie zapewniłby też ochrony zasilania, dokumentacji ani zasięgu Wi-Fi w całym obiekcie.
Pierwszym zadaniem była zatem inwentaryzacja stanu zastanego. Sprawdziliśmy urządzenia, połączenia, rozmieszczenie stanowisk, sposób doprowadzenia internetu i zależności istotne dla pracy firmy. Równolegle przeanalizowaliśmy dostępne warianty łącza, bo w tej lokalizacji tradycyjne rozwiązanie nie zapewniało oczekiwanych parametrów.
Dopiero po tej analizie można było ułożyć kolejność prac. Projekt objął warstwę pasywną, urządzenia aktywne, sieć bezprzewodową, zasilanie awaryjne, czujniki w szafie oraz system kamer. W efekcie powstała jedna zarządzana infrastruktura z jasno określonymi funkcjami w miejsce kolejnego elementu dołączonego do starego układu.
Jak przebiegała modernizacja infrastruktury IT w małej firmie
1. Nowe okablowanie strukturalne i jeden punkt dystrybucyjny
Poprowadziliśmy nowe okablowanie strukturalne do stanowisk i urządzeń objętych projektem. Tory zakończyliśmy w patch panelu, opisaliśmy po obu stronach i uporządkowaliśmy w szafie RACK 19 cali o wysokości 20U. W szafie znalazły się urządzenia sieciowe, zasilanie awaryjne i czujniki warunków pracy.
Każdy wykonany tor sprawdziliśmy pod kątem ciągłości połączenia. Świadomie nie nazywamy tego pomiarem certyfikacyjnym okablowania, bo taki pomiar wymaga odpowiedniej procedury, miernika i raportu z parametrami transmisyjnymi. To rozróżnienie ma znaczenie przy odbiorze instalacji.
Wybór szafy też nie sprowadzał się do estetyki. Potrzebne były miejsce na urządzenia, prowadzenie przewodów, wentylacja, dostęp serwisowy i rezerwa na dalszą rozbudowę. Więcej praktycznych kryteriów opisujemy w materiale jak dobrać szafę RACK do małej firmy.
2. Nowe łącze 5G zamiast dalszego łatania starego dostępu
W dokumentacji początkowej odnotowaliśmy transfer na poziomie około 1-5 Mb/s i powtarzające się zerwania połączenia. Światłowodu w zasięgu nie było, więc porównaliśmy internet satelitarny i 5G, sprawdziliśmy sygnał na miejscu, a następnie uruchomiliśmy łącze 5G z zewnętrznym urządzeniem odbiorczym.
Urządzenie zewnętrzne nie było przypadkowym wyborem. W sieciach komórkowych o wyniku decydują warunki w konkretnej lokalizacji, poziom i jakość sygnału, obciążenie stacji oraz prawidłowe ustawienie urządzenia. Dlatego 5G nie powinno być wybierane wyłącznie na podstawie mapy zasięgu albo deklaracji prędkości w ofercie operatora.
Nie publikujemy wyniku testu prędkości po wdrożeniu, bo nie mamy zatwierdzonego pomiaru przeznaczonego do publicznego porównania „przed i po”. Możemy natomiast potwierdzić wykonanie analizy, dobór rozwiązania i uruchomienie nowego łącza jako elementu docelowej architektury.
3. Zarządzana centralnie sieć UniFi i trzy punkty dostępowe Wi-Fi 7
Uruchomiliśmy zarządzaną centralnie sieć UniFi obejmującą bramę sieciową UDM-Pro, 24-portowy przełącznik PoE oraz trzy punkty dostępowe Wi-Fi 7: dwa w budynku i jeden na zewnątrz, dla placu.
Brama realizuje routing, zaporę sieciową i zarządzanie środowiskiem. Przełącznik zasila urządzenia zgodne z PoE, więc punkty dostępowe i część kamer nie wymagają osobnych zasilaczy. Punkty dostępowe dobraliśmy do układu obiektu i wymaganych stref, z uwzględnieniem liczby użytkowników jako jednego z kryteriów. Producent publikuje szczegółową specyfikację punktu dostępowego U7 Pro, ale o jakości wdrożenia decydują rozmieszczenie, konfiguracja i warunki radiowe.
Centralne zarządzanie daje administratorowi wspólny widok urządzeń, klientów, portów i zdarzeń. Awarii nie eliminuje, ale zmienia sposób ich diagnozowania: zamiast sprawdzać kilka niezależnych urządzeń bez historii, można zacząć od spójnej topologii i aktualnego stanu sieci.
4. Podział ruchu na strefy
Wdrożyliśmy logiczny podział na VLAN-y, rozdzielając ruch biurowy, serwer i urządzenia zarządzające, monitoring wizyjny, IoT oraz sieć dla gości. Kamera czy telefon gościa nie stoją w tej samej sieci co komputery z danymi firmy, a reguły dostępu można budować zgodnie z funkcją urządzeń.
Sama segmentacja bezpieczeństwa nie zapewnia. Jej skuteczność zależy od reguł zapory, zarządzania kontami, aktualizacji i testów komunikacji między segmentami. W tym projekcie powstała architektura stref i podstawa do dalszego utwardzania konfiguracji. Pełny audyt cyberbezpieczeństwa nie był w zakresie tego etapu.
5. UPS i kontrola warunków w szafie
Urządzenia sieciowe i rejestrator objęliśmy zasilaniem awaryjnym z UPS. Dodaliśmy też czujniki temperatury i wilgotności, żeby warunki wewnątrz szafy były widoczne.
UPS pozwala przetrwać krótkie zaniki, ogranicza skutki wahań napięcia i daje czas na kontrolowane wyłączenie urządzeń; agregatu ani redundantnego zasilania nie zastępuje. Czujniki pozwalają zauważyć wzrost temperatury, zanim problem zacznie objawiać się niestabilną pracą sprzętu.
6. Sześć kamer 4K z lokalnym zapisem
Ostatnią częścią zakresu było uruchomienie monitoringu wizyjnego UniFi Protect. Zamontowaliśmy sześć kamer 4K: dwie w budynku i cztery na zewnątrz oraz w magazynie. Nagrania są zapisywane lokalnie na dysku 12 TB przeznaczonym do pracy ciągłej.
Lokalny zapis oznacza, że materiał nie ma automatycznie kopii poza obiektem. Producent podaje, że nagrania UniFi Protect pozostają lokalnie na konsoli UniFi. Jeżeli firma potrzebuje dodatkowej kopii, dłuższej retencji albo procedury eksportu po zdarzeniu, trzeba to zaplanować osobno i potwierdzić testem.
Co realnie zmieniło się po wdrożeniu
Najważniejszym rezultatem jest przejście od infrastruktury, której nikt nie potrafił w pełni opisać, do środowiska, którym da się zarządzać i które można dalej rozwijać. Równo ułożone przewody na zdjęciu są tylko efektem ubocznym.
| Przed modernizacją | Po wykonaniu zakresu NexaIT |
|---|---|
| Urządzenia na parapecie nad grzejnikiem | Jeden punkt dystrybucyjny w szafie RACK |
| Nieopisane przewody | Oznaczone tory, porty i dokumentacja powykonawcza |
| Stare, niezależne urządzenia | Jedna zarządzana centralnie platforma sieciowa |
| Brak firmowego Wi-Fi | Trzy punkty dostępowe Wi-Fi 7 w budynku i na placu |
| Wszystko w jednej sieci | Osobne VLAN-y według funkcji i poziomu zaufania |
| Brak spójnej ochrony zasilania | UPS i czujniki warunków w szafie |
| Brak kamer | Sześć kamer 4K z lokalnym zapisem 12 TB |
| Diagnoza oparta na zgadywaniu | Centralny podgląd urządzeń, portów i klientów |
Nie publikujemy procentowej poprawy dostępności, liczby unikniętych awarii ani oszczędności czasu, bo projekt nie miał wcześniejszej bazy pomiarowej, która pozwalałaby uczciwie policzyć takie wskaźniki. Rezultat da się jednak ocenić operacyjnie: wiadomo, jakie elementy tworzą sieć, gdzie są podłączone, jak są zasilane, które urządzenia należą do danego segmentu i kto ma dostęp administracyjny.
Co przygotowaliśmy poza urządzeniami
Sprzęt bez dokumentacji po kilku latach może doprowadzić do tego samego punktu wyjścia. Dlatego przekazany pakiet objął też informacje potrzebne do późniejszego utrzymania:
- zestawienie urządzeń i ich ról,
- opis segmentów sieci,
- oznaczenia portów i punktów logicznych,
- informacje o konfiguracji i dostępach administracyjnych,
- dokumentację powykonawczą,
- zakres wykonanych testów i listę elementów wymagających dalszych prac.
Dokumentacja powinna umożliwić obsługę środowiska także osobie, która nie uczestniczyła w montażu. Dlatego protokół odbioru i dokumentację powykonawczą sieci traktujemy jako część wdrożenia.
Czego świadomie nie dopisujemy do tego studium przypadku
Dobry opis realizacji pokazuje także granice odpowiedzialności. W tym przypadku nie twierdzimy, że:
- uruchomiliśmy serwer dla systemu ERP; to kolejny etap, który jeszcze nie został wdrożony, a do tego czasu ERP na komputerze biurowym pozostaje ryzykiem,
- wdrożyliśmy i przetestowaliśmy kopie zapasowe albo objęliśmy firmę stałą opieką; oba elementy należą do tego samego, przyszłego etapu,
- okablowanie ma raport certyfikacyjny; tory sprawdziliśmy pod kątem ciągłości, co jest czymś innym niż pomiar certyfikacyjny,
- przeprowadziliśmy pełny audyt cyberbezpieczeństwa i kompletne utwardzenie środowiska,
- osiągnięto konkretną prędkość łącza, retencję nagrań albo czas podtrzymania UPS; tych wartości nie publikujemy bez udokumentowanego testu,
- lokalne nagrania z kamer są kopią zapasową; kopia poza obiektem to osobna decyzja.
Te zastrzeżenia nie umniejszają wykonanej modernizacji. Pokazują, które ryzyka zostały zamknięte, a które wymagają kolejnego zadania, budżetu i kryteriów odbioru.
Co z tego projektu możecie sprawdzić u siebie
Nie trzeba czekać na całkowitą awarię, żeby ocenić stan infrastruktury. Wystarczy odpowiedzieć na kilka pytań:
- Czy wiadomo, do czego prowadzi każdy przewód w głównym punkcie sieciowym?
- Czy urządzenia aktywne mają aktualne wsparcie i jednego właściciela konfiguracji?
- Czy sieć gościnna, monitoring, urządzenia IoT i komputery pracowników są logicznie rozdzielone?
- Czy po zaniku zasilania wiadomo, ile czasu pracują router, przełączniki i rejestrator?
- Czy istnieje aktualny schemat sieci oraz lista dostępów administracyjnych należących do firmy?
- Na jakim sprzęcie działa system ERP i czy jego kopia była kiedykolwiek odtworzona w kontrolowanym teście?
- Czy awarię łącza da się odróżnić od problemu z Wi-Fi albo z konkretnym portem przełącznika?
Jeżeli na większość tych pytań odpowiedź brzmi „nie wiem”, problem wykracza poza estetykę okablowania. Firma nie ma kontroli nad systemem, od którego zależy jej codzienna praca.
Najczęstsze pytania o podobną modernizację
Czy przy siedmiu stanowiskach naprawdę potrzebna jest zarządzana sieć?
Liczba komputerów jest tylko jednym z kryteriów. W tym środowisku pracowały również drukarki, system ERP, kamery, punkty dostępowe i urządzenia techniczne. Zarządzanie staje się potrzebne wtedy, gdy firma chce widzieć stan infrastruktury, rozdzielać ruch, kontrolować dostępy i szybciej diagnozować problemy.
Czy 5G może być głównym łączem internetowym w firmie?
Może, jeżeli poprzedzą je pomiary w konkretnej lokalizacji, właściwy dobór urządzenia i ocena stabilności. Sama dostępność 5G na mapie nie wystarcza. W firmach szczególnie zależnych od internetu rozważcie osobno drugie łącze i automatyczne przełączanie awaryjne.
Czy Wi-Fi 7 rozwiązuje problem zasięgu?
Sam standard tego nie załatwi. Nowszy standard daje określone możliwości techniczne, ale zasięg i jakość połączenia zależą od rozmieszczenia punktów dostępowych, konstrukcji budynku, zakłóceń, konfiguracji i możliwości urządzeń klientów. W tej realizacji znaczenie miały trzy właściwie rozmieszczone punkty, w tym jednostka zewnętrzna.
Czy lokalne nagrania z kamer są backupem?
Nie. Dysk w rejestratorze jest podstawowym miejscem przechowywania nagrań. Utrata urządzenia, dysku lub całego obiektu może oznaczać utratę materiału, dlatego wymagania dotyczące dodatkowej kopii trzeba ustalić osobno.
Od czego zacząć podobny projekt?
Od inwentaryzacji i diagnozy. Najpierw trzeba ustalić zależności biznesowe, stan okablowania, urządzenia krytyczne, problemy z łączem i oczekiwany zasięg. Dopiero potem można dobrać architekturę, urządzenia, kolejność prac i kryteria odbioru, a na końcu listę zakupów.
Przewidywalna infrastruktura w małej firmie
W małej firmie jedna źle opisana wtyczka może odłączyć drukarkę, stanowiska albo system ERP. Dlatego modernizacja obejmuje okablowanie, zasilanie, logiczny podział sieci, monitoring, dokumentację i przekazanie kontroli właścicielowi infrastruktury, a wymiana urządzenia jest tylko jednym z jej elementów.
Projektujemy, budujemy i utrzymujemy sieci firmowe, łącząc warstwę kablową, urządzenia aktywne, Wi-Fi i dokumentację w jeden zakres. Jeśli chcecie sprawdzić, czy Wasza sieć jest zarządzana, zacznijmy od bezpłatnego przeglądu IT.
Jak powstało to studium przypadku
Opis przygotowaliśmy na podstawie dokumentacji początkowej, inwentaryzacji, dokumentacji powykonawczej, zestawienia wykonanych prac oraz korekt osoby prowadzącej projekt po stronie NexaIT. Nazwę klienta, adres i dane pozwalające rozpoznać obiekt usunęliśmy.
Nie użyliśmy szacunkowych wyników jako rezultatów wdrożenia. Tam, gdzie nie istniał zatwierdzony pomiar albo dany etap nie został wykonany, piszemy o tym wprost.
Źródła
- Ubiquiti, U7 Pro, specyfikacja techniczna, https://techspecs.ui.com/unifi/wifi/u7-pro (dostęp 2.10.2026)
- Ubiquiti, UniFi Physical Security, https://ui.com/physical-security (dostęp 2.10.2026)
Stan na 2 października 2026 r.