

NNexa Hub 1.2 · system zgłoszeń od NexaIT
Bezpieczeństwo systemu zgłoszeń na własnym serwerze.
W zgłoszeniach są nazwiska, zdjęcia z hali, opisy wypadków i reklamacji. Nexa Hub trzyma je na serwerze, który kontrolujecie, a przed wydaniem 1.0 przeszedł przegląd według OWASP ASVS 4.0.3 na poziomie 2.
Dane zostają w Waszej infrastrukturze.
Nexa Hub instalujemy w Waszej sieci albo na serwerze, który wynajmujecie w chmurze. Baza danych, załączniki i kopie zapasowe są na tym serwerze. Na zewnątrz wystawione są tylko porty 80 i 443, baza i kolejki nie mają otwartych portów.
Dla RODO to prosta sytuacja: wiecie, gdzie są dane, kto ma do nich dostęp i jak długo są przechowywane w kopiach. Jeśli w ramach opieki NexaIT ma dostęp do serwera, zakres tego dostępu opisujemy w umowie. Obowiązki administratora danych zostają po Waszej stronie.
- HTTPS z automatycznym certyfikatem albo certyfikatem wewnętrznym dla intranetu
- codzienna kopia bazy i załączników, 7 dziennych i 4 tygodniowe
- załączniki lokalnie albo w dowolnym magazynie zgodnym z S3
Logowanie jak w reszcie firmy.
Nexa Hub obsługuje logowanie przez Microsoft Entra ID, Google Workspace i innych dostawców OpenID Connect. Przy Entra ID logować się mogą wyłącznie konta z Waszej dzierżawy, a weryfikację dwuetapową zapewnia wtedy Wasz dostawca tożsamości.
Konta lokalne mają hasła od 12 znaków, sprawdzane z listą popularnych haseł, oraz weryfikację dwuetapową kodem z aplikacji z kodami zapasowymi. Hasła i PIN-y są zapisane jako Argon2id, a sesje w bazie tylko jako skrót SHA-256. Każdy widzi listę swoich sesji i może wylogować inne urządzenia.
Dane działu widzi tylko dział.
Uprawnienia są przypisane do działu: agent Facility nie zobaczy zgłoszeń działu ochrony, nawet przez wyszukiwarkę, eksport czy analitykę. Administrator systemu nie jest automatycznie agentem żadnego działu. Role to zgłaszający, agent, administrator działu, podgląd działu, administrator systemu, zarząd i audytor.
Każda trasa API ma jawną regułę dostępu, a aplikacja nie uruchomi się z trasą bez reguły. Macierz testów sprawdza każdą trasę dla każdej roli. Cudze i nieistniejące zgłoszenie daje tę samą odpowiedź, więc nie da się zgadywać numerów.
Dziennik audytu tylko do dopisywania.
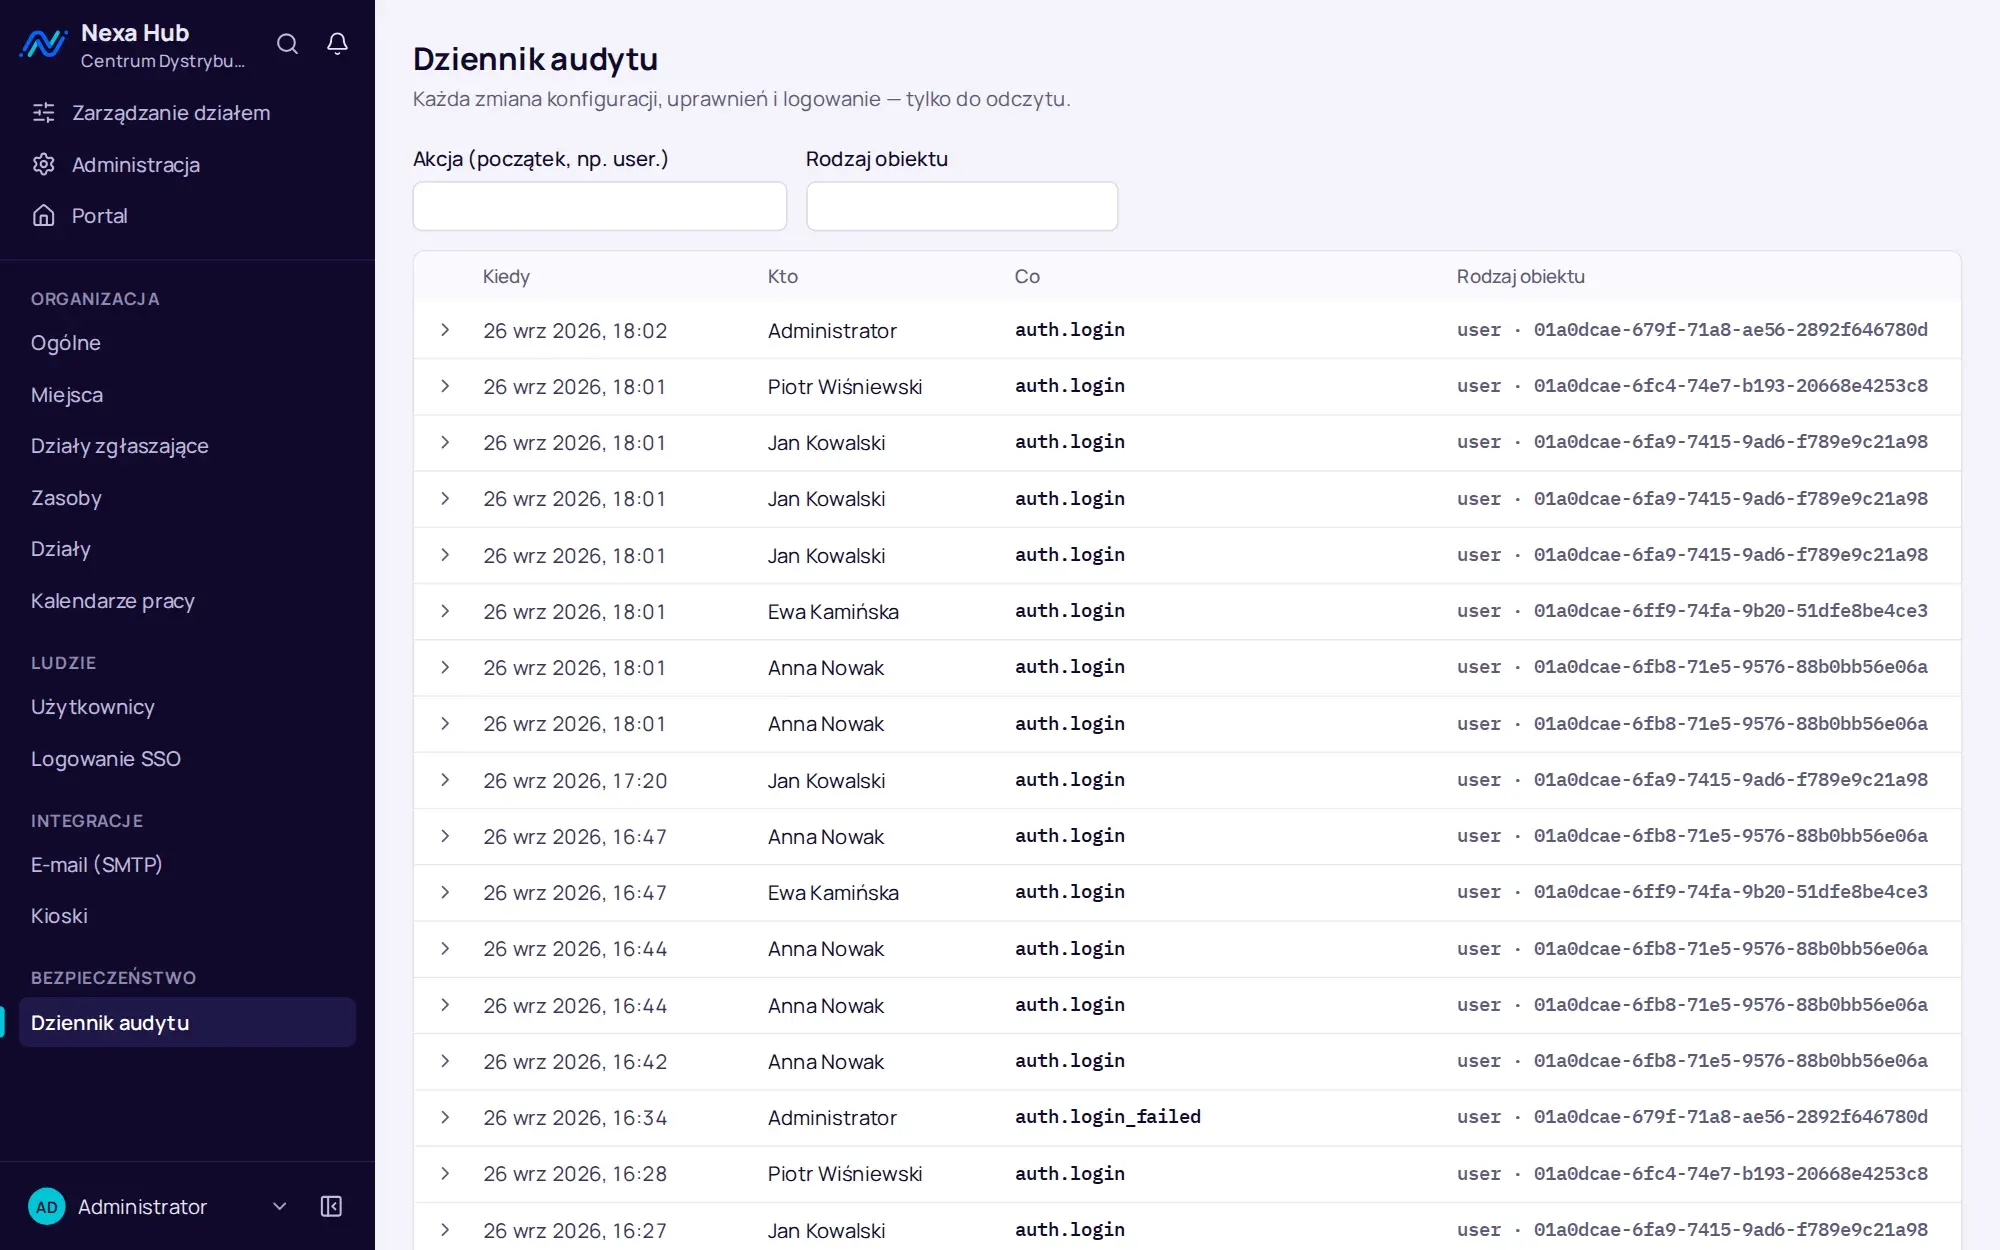
Logowania, blokady, zmiany ról i konfiguracji, zaproszenia trafiają do dziennika audytu w tej samej transakcji co zmiana. Rola, którą łączy się aplikacja, może w nim tylko dopisywać i czytać, więc wpisu nie da się zmienić ani usunąć z poziomu aplikacji. Audytor ma do dziennika dostęp tylko do odczytu.
Logi aplikacji nie zawierają haseł, ciasteczek ani parametrów adresów. Sekrety integracji, czyli hasło SMTP, klucze SSO i adresy webhooków, są zaszyfrowane AES-256-GCM i nie wracają w odpowiedziach API.
Co sprawdziliśmy przed wydaniem 1.0.
Przegląd objął wymagania OWASP ASVS 4.0.3 poziomu 2 dotyczące aplikacji webowej z API. Wynik jest udokumentowany z dowodem dla każdego wymagania, a znalezione braki poprawiono przed wydaniem. Świadomie zaakceptowane ryzyka opisujemy wprost, na przykład to, że powiadomienie e-mailem o zmianie hasła jest w planie, a dziś zdarzenie jest w dzienniku audytu.
- audyt zależności: 0 znanych podatności
- skan obrazów kontenerów: 0 podatności HIGH i CRITICAL z dostępną poprawką
- skan sekretów całej historii repozytorium: 0 znalezisk
- polityka CSP w wydaniu 1.2: 39 ekranów dla 4 ról bez naruszeń
- obrazy bez uprawnień administratora i bez zbędnych narzędzi
- ochrona przed SSRF w webhookach, limity prób logowania i zapisu
Treść jako tekst, eksport bez formuł.
Treści zgłoszeń są zapisywane i wyświetlane wyłącznie jako czysty tekst, więc nie da się wstrzyknąć kodu do strony. Typ załącznika jest rozpoznawany po zawartości pliku, a nie po nazwie, a pobrany plik nie uruchomi się w przeglądarce.
Eksport CSV i XLSX neutralizuje komórki, które arkusz mógłby potraktować jako formułę. To zabezpieczenie przed atakiem, w którym ktoś wpisuje formułę w tytule zgłoszenia, a otwiera ją kierownik w Excelu.
Sesje i limity przeciw nadużyciom.
Sesja wygasa po 12 godzinach bezczynności i najpóźniej po 7 dniach, a sesja kiosku po 5 minutach. Ciasteczka sesji są dostępne tylko dla serwera i tylko przez HTTPS, a każde żądanie zmieniające dane ma dodatkową ochronę przed fałszowaniem żądań. Zablokowanie konta od razu kończy wszystkie jego sesje.
Logowanie ma limity prób z jednego adresu i blokadę konta na 15 minut po serii błędnych haseł. Jedna osoba może utworzyć domyślnie 30 zgłoszeń na minutę, co zatrzymuje skrypt albo przejęte konto, zanim zaleje dział. Pliki mają limit 20 MB, a żądania limit rozmiaru.
- wylogowanie innych urządzeń z poziomu profilu
- jednorazowe linki resetu hasła ważne 60 minut
- ta sama odpowiedź dla istniejącego i nieistniejącego konta
Pytania o Nexa Hub: bezpieczeństwo.
Czy Nexa Hub przechowuje dane poza naszą firmą?
Nie. System, baza i załączniki działają na Waszym serwerze. Poza serwer wychodzą tylko wiadomości, które sami skonfigurujecie: e-maile przez Wasz serwer poczty i webhooki do Teams, Google Chat lub Slacka.
Czy system obsługuje weryfikację dwuetapową?
Tak. Konta lokalne mają weryfikację kodem z aplikacji i kody zapasowe. Przy logowaniu przez Microsoft Entra ID albo Google weryfikację zapewnia Wasz dostawca tożsamości.
Kto w NexaIT ma dostęp do naszych zgłoszeń?
Nikt, jeśli nie powierzycie nam utrzymania systemu. Nexa Hub działa na Waszym serwerze i to Wy nadajecie konta. Przy opiece NexaIT zakres dostępu opisujemy w umowie.
Czy Nexa Hub zapisuje zmiany konfiguracji?
Tak. Dziennik audytu zapisuje zmiany ról, konfiguracji działów i organizacji, logowania i zaproszenia. Można go filtrować po akcji i rodzaju obiektu, a audytor ma do niego dostęp tylko do odczytu.
Czy przegląd ASVS to certyfikat?
Nie. To udokumentowany przegląd wydania według wymagań OWASP ASVS 4.0.3 poziomu 2, z dowodem dla każdego wymagania i listą zaakceptowanych ryzyk. Nie jest to certyfikacja niezależnej jednostki.
Jak odtworzyć system po awarii serwera?
Na nowym serwerze uruchamia się Nexa Hub z zachowanym plikiem konfiguracji i odtwarza bazę oraz załączniki z kopii jedną komendą. Procedurę sprawdziliśmy na stosie produkcyjnym: dane, załączniki i hasła wróciły na miejsce.
Prezentacja online · bez zobowiązań
Zobaczcie Nexa Hub na żywo, na przykładzie Waszych działów.
- Prezentacja onlinePokazujemy portal, desk, analitykę i konfigurację działu na danych demonstracyjnych. Pytamy o Wasze działy, zmiany i miejsca.
- WycenaLicencja, wdrożenie i opcjonalna opieka wyceniane dla Waszej firmy. Jedna oferta z zakresem prac, po jednej rozmowie.
- InstalacjaSerwer w Waszej sieci albo w Waszej chmurze, certyfikat HTTPS, kopie zapasowe, logowanie przez Microsoft 365 lub Google.
- Działy i startRodzaje spraw, pola, SLA, kody QR i kiosk ustawiamy razem z kierownikami działów. Potem krótkie szkolenie zespołów.